
Intelligenza artificiale e sicurezza nazionale: perché l’accesso ai modelli diventa strategico
L’accesso governativo ai modelli AI apre una nuova fase nella sicurezza digitale.
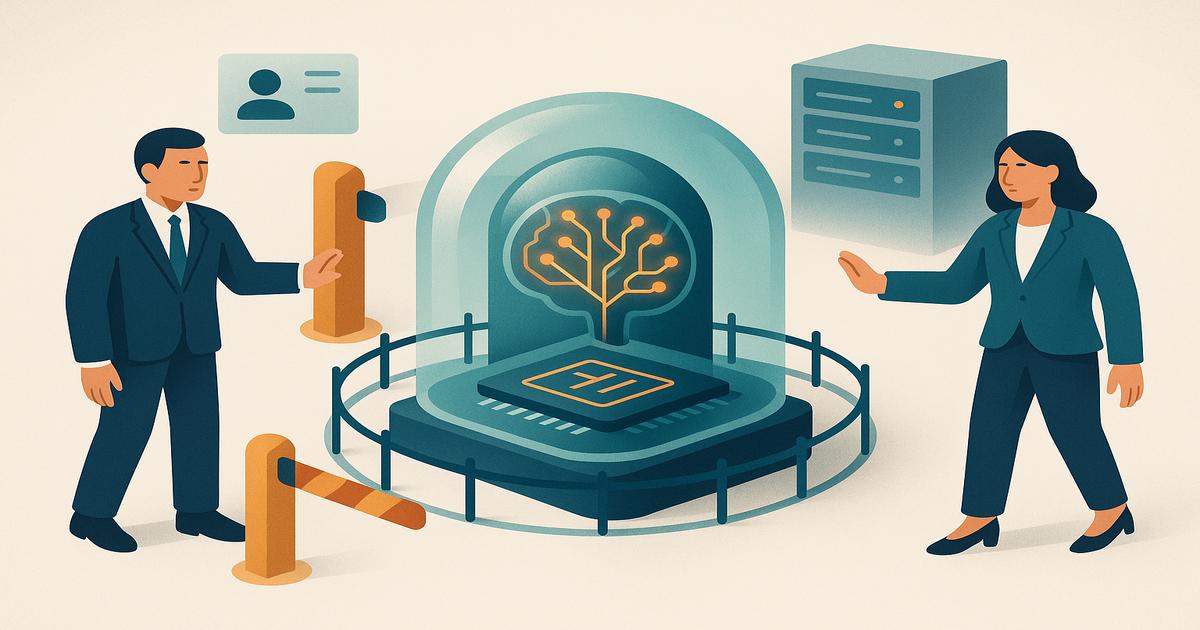
L’intelligenza artificiale non è più soltanto una tecnologia per migliorare chatbot, automatizzare processi aziendali o generare contenuti. Sta rapidamente diventando un’infrastruttura critica, paragonabile per importanza ai sistemi di pagamento, alle reti energetiche e alle piattaforme cloud. Quando una tecnologia entra in questa categoria, il suo controllo non riguarda più solo le imprese che la sviluppano, ma anche gli Stati che devono valutarne rischi, vulnerabilità e possibili impatti sistemici.
In questo contesto, l’interesse della NSA per un accesso esteso ai modelli di AI va letto come il segnale di una trasformazione più ampia: la sicurezza nazionale si sta spostando anche dentro gli algoritmi. Non basta più proteggere server, reti e database. Occorre comprendere come funzionano i modelli, quali capacità possono esprimere, quali limiti hanno e in che modo potrebbero essere sfruttati da attori ostili.
I modelli AI come infrastruttura sensibile
Un modello di intelligenza artificiale avanzato può essere utilizzato per scrivere codice, analizzare grandi quantità di dati, simulare scenari, produrre testi persuasivi, individuare vulnerabilità informatiche o automatizzare attività complesse. Queste capacità, se impiegate correttamente, aumentano produttività e innovazione. Se usate male, però, possono amplificare minacce già esistenti.
Pensiamo, ad esempio, a un sistema AI capace di assistere un team di cybersecurity nel rilevare un attacco informatico. Lo stesso tipo di capacità potrebbe aiutare un gruppo criminale a perfezionare tecniche di phishing o a cercare punti deboli in software non aggiornati. Il problema non è la tecnologia in sé, ma il livello di controllo e comprensione che istituzioni e sviluppatori riescono a esercitare su strumenti sempre più potenti.
Per questo l’accesso ai modelli diventa un tema cruciale. Non si tratta solo di osservare il prodotto finale, come accade con un’applicazione disponibile al pubblico. La vera questione è capire cosa accade sotto la superficie: quali dati influenzano il comportamento del modello, quali protezioni sono state implementate, quali scenari di abuso sono stati testati e quali meccanismi impediscono utilizzi dannosi.
Il dialogo tra governo e sviluppatori
Il confronto tra agenzie pubbliche e sviluppatori di intelligenza artificiale rappresenta una fase inevitabile della maturazione del settore. Le aziende possiedono competenze tecniche, talenti e infrastrutture. Le istituzioni, invece, hanno il compito di valutare implicazioni collettive che spesso superano il perimetro commerciale.
Questo dialogo non deve essere interpretato solo come una richiesta di controllo. Può diventare anche un meccanismo per definire standard condivisi. Se un modello viene utilizzato in ambito finanziario, sanitario, industriale o amministrativo, la sua affidabilità non può essere lasciata esclusivamente a valutazioni interne. Servono criteri verificabili, procedure di audit, test di sicurezza e canali di comunicazione rapidi in caso di incidenti.
Nel fintech, ad esempio, un modello AI potrebbe essere impiegato per rilevare frodi, valutare profili di rischio o assistere clienti in operazioni sensibili. Un errore sistematico o una vulnerabilità potrebbero produrre danni economici, discriminazioni o falle nella protezione dei dati. È evidente che, più l’AI entra nei processi decisionali, più cresce la necessità di supervisione.
Il ruolo delle direttive politiche
Le direttive provenienti dalla Casa Bianca indicano che la regolamentazione dell’intelligenza artificiale non viene più trattata come un tema futuristico. È una priorità attuale. La politica sta cercando di stabilire un quadro entro cui innovazione e sicurezza possano convivere senza bloccare lo sviluppo tecnologico.
Il punto centrale è trovare una forma di accesso che consenta alle autorità di valutare i rischi senza trasformarsi in un freno alla ricerca privata. Le aziende temono, legittimamente, di esporre proprietà intellettuale, architetture proprietarie e informazioni sensibili. Dall’altra parte, le istituzioni devono evitare che sistemi ad alto impatto si diffondano senza adeguati controlli.
La sfida è costruire un modello di governance proporzionato. Non tutti i sistemi AI hanno lo stesso livello di rischio. Un modello usato per generare descrizioni di prodotto non ha la stessa criticità di uno integrato in infrastrutture finanziarie o strumenti di cyber difesa. Per questo sarà fondamentale distinguere tra applicazioni a basso impatto e modelli potenzialmente sistemici.
Innovazione e riservatezza: il nodo dell’equilibrio
L’accesso governativo ai modelli solleva una domanda delicata: come garantire sicurezza senza compromettere riservatezza, concorrenza e libertà d’innovazione? Una risposta troppo rigida potrebbe spingere le imprese a rallentare lo sviluppo o a spostare attività in giurisdizioni meno esigenti. Una risposta troppo permissiva, invece, rischierebbe di lasciare aree grigie in una tecnologia capace di influenzare economia, informazione e sicurezza.
Una possibile via passa da controlli graduati, ambienti di verifica protetti e procedure trasparenti. Le autorità potrebbero valutare i modelli in contesti sicuri, senza ottenere necessariamente una disponibilità illimitata di codice, dati o segreti industriali. Allo stesso tempo, gli sviluppatori potrebbero essere chiamati a dimostrare con maggiore chiarezza quali misure di mitigazione hanno adottato.
L’intelligenza artificiale sta diventando una componente centrale della competizione tecnologica globale. Chi riuscirà a governarla meglio avrà un vantaggio non solo economico, ma anche strategico. L’accesso ai modelli, dunque, non è un dettaglio tecnico: è uno dei nuovi terreni su cui si definirà il rapporto tra potere pubblico, industria privata e sicurezza digitale.
Hai dubbi o domande?
Scrivici!
Siamo a tua disposizione per rispondere a tutti i tuoi dubbi e fissare un appuntamento per una consulenza gratuita.
QuickExchange™
Via A. Maspoli, 7
(Sassi Center)
Orari apertura
Lu–Ven 08:30–18:30
1° / ultimo Sab 08:00–12:00
Domenica Chiuso
Festivi Chiuso
Via Colombera, 10
Via Pobiette, 2
(Stabile Taiana)
John Kenneth Galbraith